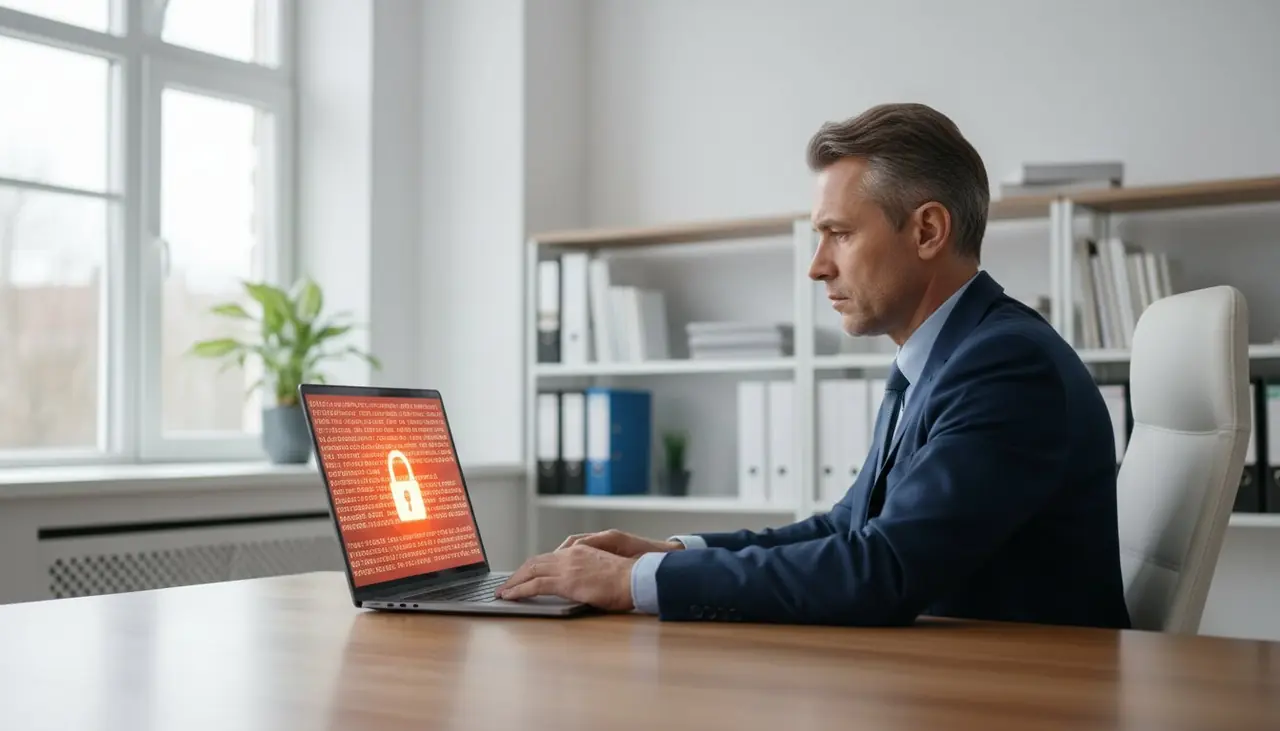
Un ransomware, ou rançongiciel, est un programme malveillant qui chiffre les données de votre entreprise et exige le paiement d'une rançon pour les déchiffrer. Il touche aussi bien les particuliers que les entreprises et les institutions publiques, et les PME sont des cibles de plus en plus visées.
La réponse tient en quelques actions concrètes : une sauvegarde déconnectée et testée, des mises à jour régulières, la double authentification, la sensibilisation des équipes et un plan de réaction rapide. Voici comment un ransomware attaque une PME, quelles protections mettre en place et que faire en cas d'infection.
À retenir
✓Un ransomware chiffre vos fichiers et exige une rançon ; sans sauvegarde, vous êtes à sa merci.
✓La sauvegarde hors ligne et testée est votre meilleure défense, complétée par les mises à jour, la MFA et la sensibilisation.
✓En cas d'infection, isolez immédiatement les machines, ne payez pas et alertez les autorités.
✓Des ressources publiques comme France Num et l'ANSSI accompagnent les PME françaises.
Qu'est-ce qu'un ransomware et comment attaque-t-il une PME ?
Un ransomware est un logiciel malveillant qui chiffre les données de votre système et réclame une rançon pour les déverrouiller. Contrairement à un virus classique qui se contente de se propager ou de perturber, il prend vos fichiers en otage. Selon France Num le rançongiciel demande le paiement d'une rançon pour récupérer l'accès hypothétique à ses données.
La propagation se fait par plusieurs canaux. Le plus courant reste le phishing, un e-mail piégé avec une pièce jointe ou un lien malveillant. Une fois ouvert, le code s'exécute et chiffre les fichiers accessibles. Les attaquants exploitent aussi des logiciels non mis à jour, des mots de passe faibles ou des accès à distance mal protégés. Dans une PME, un seul poste compromis peut suffire à infecter l'ensemble du réseau si les partages sont ouverts.
Le mode opératoire est souvent rapide. Les cybercriminels cartographient le réseau, volent des données sensibles puis déclenchent le chiffrement. Ils menacent ensuite de publier les informations volées si la rançon n'est pas payée. Cette double extorsion rend l'attaque encore plus délicate à gérer.
Pourquoi les PME sont des cibles privilégiées
Les PME et TPE sont des cibles de choix pour les cybercriminels. Elles disposent souvent de données critiques (clients, factures, paie, propriété intellectuelle) mais de moyens de protection limités. Une étude citée par Veeam indique que 85 % des entreprises interrogées ont subi au moins une cyberattaque au cours des 12 derniers mois. Le risque est donc réel, même pour les structures de petite taille.
Les conséquences d'une attaque peuvent être dévastatrices : arrêt total de l'activité, perte de données, atteinte à la réputation, sanctions réglementaires (RGPD) et coûts de remédiation. Pour une PME, une interruption de plusieurs jours peut menacer sa survie. Les attaquants le savent et exploitent cette pression pour pousser au paiement rapide.
Contrairement aux grandes entreprises, les PME n'ont pas toujours de service informatique dédié ni de plan de continuité. Elles sont donc plus vulnérables et moins préparées à réagir efficacement. Pourtant, des mesures simples et peu coûteuses peuvent considérablement réduire le risque.
Les 6 mesures de protection incontournables
Voici les actions prioritaires pour protéger votre PME contre les ransomwares. Elles sont classées par ordre d'impact et de facilité de mise en œuvre.
Sauvegardes régulières et déconnectées. C'est la mesure la plus importante. France Num recommande d'effectuer des sauvegardes régulières de ses données critiques. Une sauvegarde doit être stockée hors ligne ou sur un support non connecté en permanence au réseau, pour ne pas être chiffrée lors de l'attaque.
Mises à jour systématiques. Appliquez sans délai les correctifs de sécurité sur les systèmes d'exploitation, les logiciels et les équipements réseau. Les failles non corrigées sont une porte d'entrée majeure.
Double authentification (MFA). Activez-la sur tous les accès sensibles (messagerie, VPN, comptes administrateurs, services cloud). Même si un mot de passe est volé, l'attaquant ne pourra pas se connecter sans le second facteur.
Sensibilisation des équipes. Formez vos collaborateurs à reconnaître les e-mails de phishing et à signaler tout message suspect. Un clic évité, c'est une attaque déjouée.
Segmentation du réseau. Isolez les serveurs critiques des postes de travail. Ainsi, une infection sur un poste ne pourra pas se propager à l'ensemble du système.
Antivirus et EDR. Installez un antivirus à jour sur tous les postes et, si possible, une solution de détection et réponse (EDR) pour repérer les comportements anormaux.
Ces mesures forment une défense en profondeur. Aucune n'est infaillible seule, mais combinées, elles réduisent drastiquement le risque.
La sauvegarde : votre meilleure défense contre le ransomware
En cas de ransomware, la sauvegarde est ce qui vous permet de restaurer vos données sans payer. Encore faut-il qu'elle soit fiable et à l'abri. La règle dite « 3-2-1 » est un standard éprouvé : conservez au moins trois copies de vos données, sur deux supports différents, dont une copie hors site (dans un autre lieu physique ou dans le cloud).
ESET recommande de garder au moins une sauvegarde complète hors ligne. Cela signifie que la copie ne doit pas être accessible depuis le réseau en permanence. Un disque externe débranché après la sauvegarde, ou une bande magnétique stockée dans un coffre, répond à cette exigence. Les ransomwares modernes cherchent activement les sauvegardes connectées pour les chiffrer aussi. Une copie hors ligne est donc essentielle.
Une sauvegarde non testée n'est pas une sauvegarde. Il est indispensable de vérifier régulièrement que vous pouvez restaurer vos données. Organisez des tests de restauration au moins une fois par trimestre, sur un environnement isolé. Chronométrez l'opération pour savoir combien de temps il faut pour récupérer l'ensemble de votre système. Cette étape vous permet de détecter les erreurs et de connaître votre délai de reprise réel.
Que faire immédiatement en cas d'infection ?
Si vous découvrez qu'un ransomware a frappé votre PME, chaque minute compte. La première action est d'isoler la machine compromise. Selon Les Numériques il faut couper le réseau, débrancher l'appareil compromis et isoler les ordinateurs suspects. Déconnectez le câble Ethernet ou désactivez le Wi-Fi pour empêcher la propagation.
Ne payez pas la rançon. ESET recommande de ne pas payer, car il n'y a aucune garantie que les cybercriminels honorent leur engagement. Le paiement finance l'écosystème criminel et peut vous désigner comme une cible rentable pour de futures attaques.
Alertez immédiatement votre direction, votre prestataire informatique et, si nécessaire, votre assureur cyber. Contactez les autorités : en France, vous pouvez signaler l'attaque sur la plateforme France Num ou auprès de l'ANSSI. Déposez plainte au commissariat ou à la gendarmerie. Ces démarches sont souvent requises pour les assurances et peuvent aider à identifier les attaquants.
Conservez les preuves : ne supprimez pas les messages de rançon, notez les horaires et les symptômes. Ces éléments seront utiles pour l'enquête et la remédiation.
Faut-il payer la rançon ?
La réponse est non. Payer ne garantit pas la récupération des données. Les cybercriminels peuvent disparaître, fournir une clé de déchiffrement qui ne fonctionne pas ou revenir exiger une somme supplémentaire. ESET souligne qu'il n'y a aucune garantie que les criminels honorent leur engagement.
De plus, le paiement peut être illégal dans certains contextes, notamment s'il finance des groupes sanctionnés. Il encourage également les attaquants à poursuivre leurs activités et vous identifie comme une victime solvable. Même si vous payez, vous devrez probablement investir dans la remédiation, la restauration et le renforcement de votre sécurité.
La seule stratégie fiable consiste à restaurer vos données à partir d'une sauvegarde saine. C'est pourquoi la sauvegarde hors ligne et testée est votre meilleure assurance. En l'absence de sauvegarde, vous vous exposez à une perte définitive ou à un paiement sans garantie.
Erreurs à éviter après une attaque
Après une infection, certaines réactions peuvent aggraver la situation. Voici les principales erreurs à ne pas commettre :
Continuer à utiliser la machine infectée : cela peut propager le chiffrement aux autres postes et aux sauvegardes connectées.
Payer la rançon : comme vu plus haut, aucune garantie et cela finance le crime.
Redémarrer ou éteindre brutalement : un redémarrage peut déclencher des mécanismes de chiffrement supplémentaires ou effacer des preuves en mémoire.
Ne pas alerter les autorités : le signalement est important pour l'enquête et peut être exigé par votre assureur.
Négliger la communication interne : vos équipes doivent savoir quoi faire et ne pas aggraver la situation en se connectant au réseau.
Restaurer sans vérifier : une sauvegarde peut être infectée ou incomplète. Testez toujours avant de restaurer en production.
Préparez un plan de réponse à l'avance : qui appeler, comment isoler, où sont les sauvegardes. Un plan écrit et testé vous fera gagner un temps précieux.
Ressources et accompagnement pour les PME françaises
Plusieurs organismes accompagnent les PME françaises face aux ransomwares. France Num, le portail de la transformation numérique des TPE-PME, propose des guides et des conseils pratiques pour se protéger et réagir. L'ANSSI (Agence nationale de la sécurité des systèmes d'information) publie des recommandations et des fiches techniques adaptées aux entreprises.
Vous pouvez également vous tourner vers votre chambre de commerce et d'industrie (CCI) ou votre chambre de métiers et de l'artisanat (CMA), qui organisent des ateliers de sensibilisation. Les assureurs cyber proposent souvent des services d'assistance en cas d'incident. Enfin, des prestataires locaux spécialisés en cybersécurité peuvent réaliser un audit et vous aider à mettre en place les mesures prioritaires.
N'attendez pas d'être attaqué pour agir. Une revue de vos sauvegardes, de vos mises à jour et de vos accès suffit souvent à réduire considérablement le risque. Commencez par les actions les plus simples et les plus impactantes.
Questions fréquentes
Un ransomware est un logiciel malveillant qui chiffre vos fichiers et exige une rançon pour les déverrouiller. Il se propage souvent par e-mail ou via des failles de sécurité.
La première mesure est une sauvegarde déconnectée et testée. Ajoutez les mises à jour régulières, la double authentification, la sensibilisation des équipes et la segmentation du réseau.
Non, il n'y a aucune garantie de récupérer vos données. Payer finance les cybercriminels et peut vous exposer à de nouvelles attaques. Restaurez plutôt depuis une sauvegarde saine.
Isolez la machine compromise en coupant le réseau, ne payez pas, alertez votre direction et les autorités, et contactez votre prestataire informatique. Conservez les preuves.
France Num et l'ANSSI proposent des guides et des recommandations. Les CCI et CMA organisent des ateliers, et des prestataires locaux peuvent réaliser un audit de sécurité.
Administrateur système, passionné par l'informatique, la cybersécurité et les nouvelles technologies. Forte expérience dans la gestion d'infrastructures et l'automatisati…
La requête assistant mise à jour Windows 10 revient souvent lorsqu'un PC refuse une mise à jour, affiche une version ancienne ou demande un outil manuel. Le réflexe est compréhensible, mais il faut l'aborder avec un point.
Smallpdf peut dépanner pour compresser, fusionner ou convertir des PDF, mais l'upload de documents sensibles demande quelques vérifications avant de cliquer.
Un PDF creator sert à transformer un document en fichier PDF, mais le bon choix dépend surtout de la confidentialité, du volume et des fonctions attendues.
Poursuivez avec les guides du site
Les guides complètent cet article avec une lecture plus structurée, des cas concrets et les points de vigilance à garder en tête.